🎖 Суверенный хостинг независим даже от собственных данных: 26 дней, за которые легли десятки российских провайдеров, и что обнуление «Б.» значит для твоего сайта и VPN (ноябрь 2026)
О чём заметка
В ночь на 2 ноября 2026 года злоумышленники получили доступ к управляющему контуру одного из крупнейших хостингов Рунета и запустили «обнуляющие скрипты»: облачные серверы, хранилище S3 и кластеры Kubernetes клиентов стёрты. До этого с 7 октября успели лечь хостинг под DDoS, облако под беспилотниками и несколько десятков хостеров, у которых взломали одну и ту же панель управления серверами. Текст написан голосом бодрого диктора «суверенного Рунета»: ирония здесь в интонации, а не в фактах. Каждая дата и цифра стоит со ссылкой, а вторая половина статьи — технический разбор: к чему ведёт такой взлом и что делать владельцу сайта или своего VPN-сервера. Провайдеры названы буквами; кто есть кто, видно по ссылкам на источники.
Что известно точно, а что нет
Почти всё о ночи 2 ноября известно со слов самого хостинга «Б.»: технику атаки он не раскрывает, «чтобы не повредить расследованию». Ни одна группировка ответственность публично не взяла, Роскомнадзор и другие ведомства на 3 ноября атаку не комментировали. Слова «на серверах с данными пользователей не было попыток скачать или изменить данные» — тоже заявление компании, проверить его снаружи нельзя. Связь между тем, чем были заняты хостеры, и тем, что их взломали, не доказана: это сатирическое сопоставление, а не вывод расследования.
TL;DR
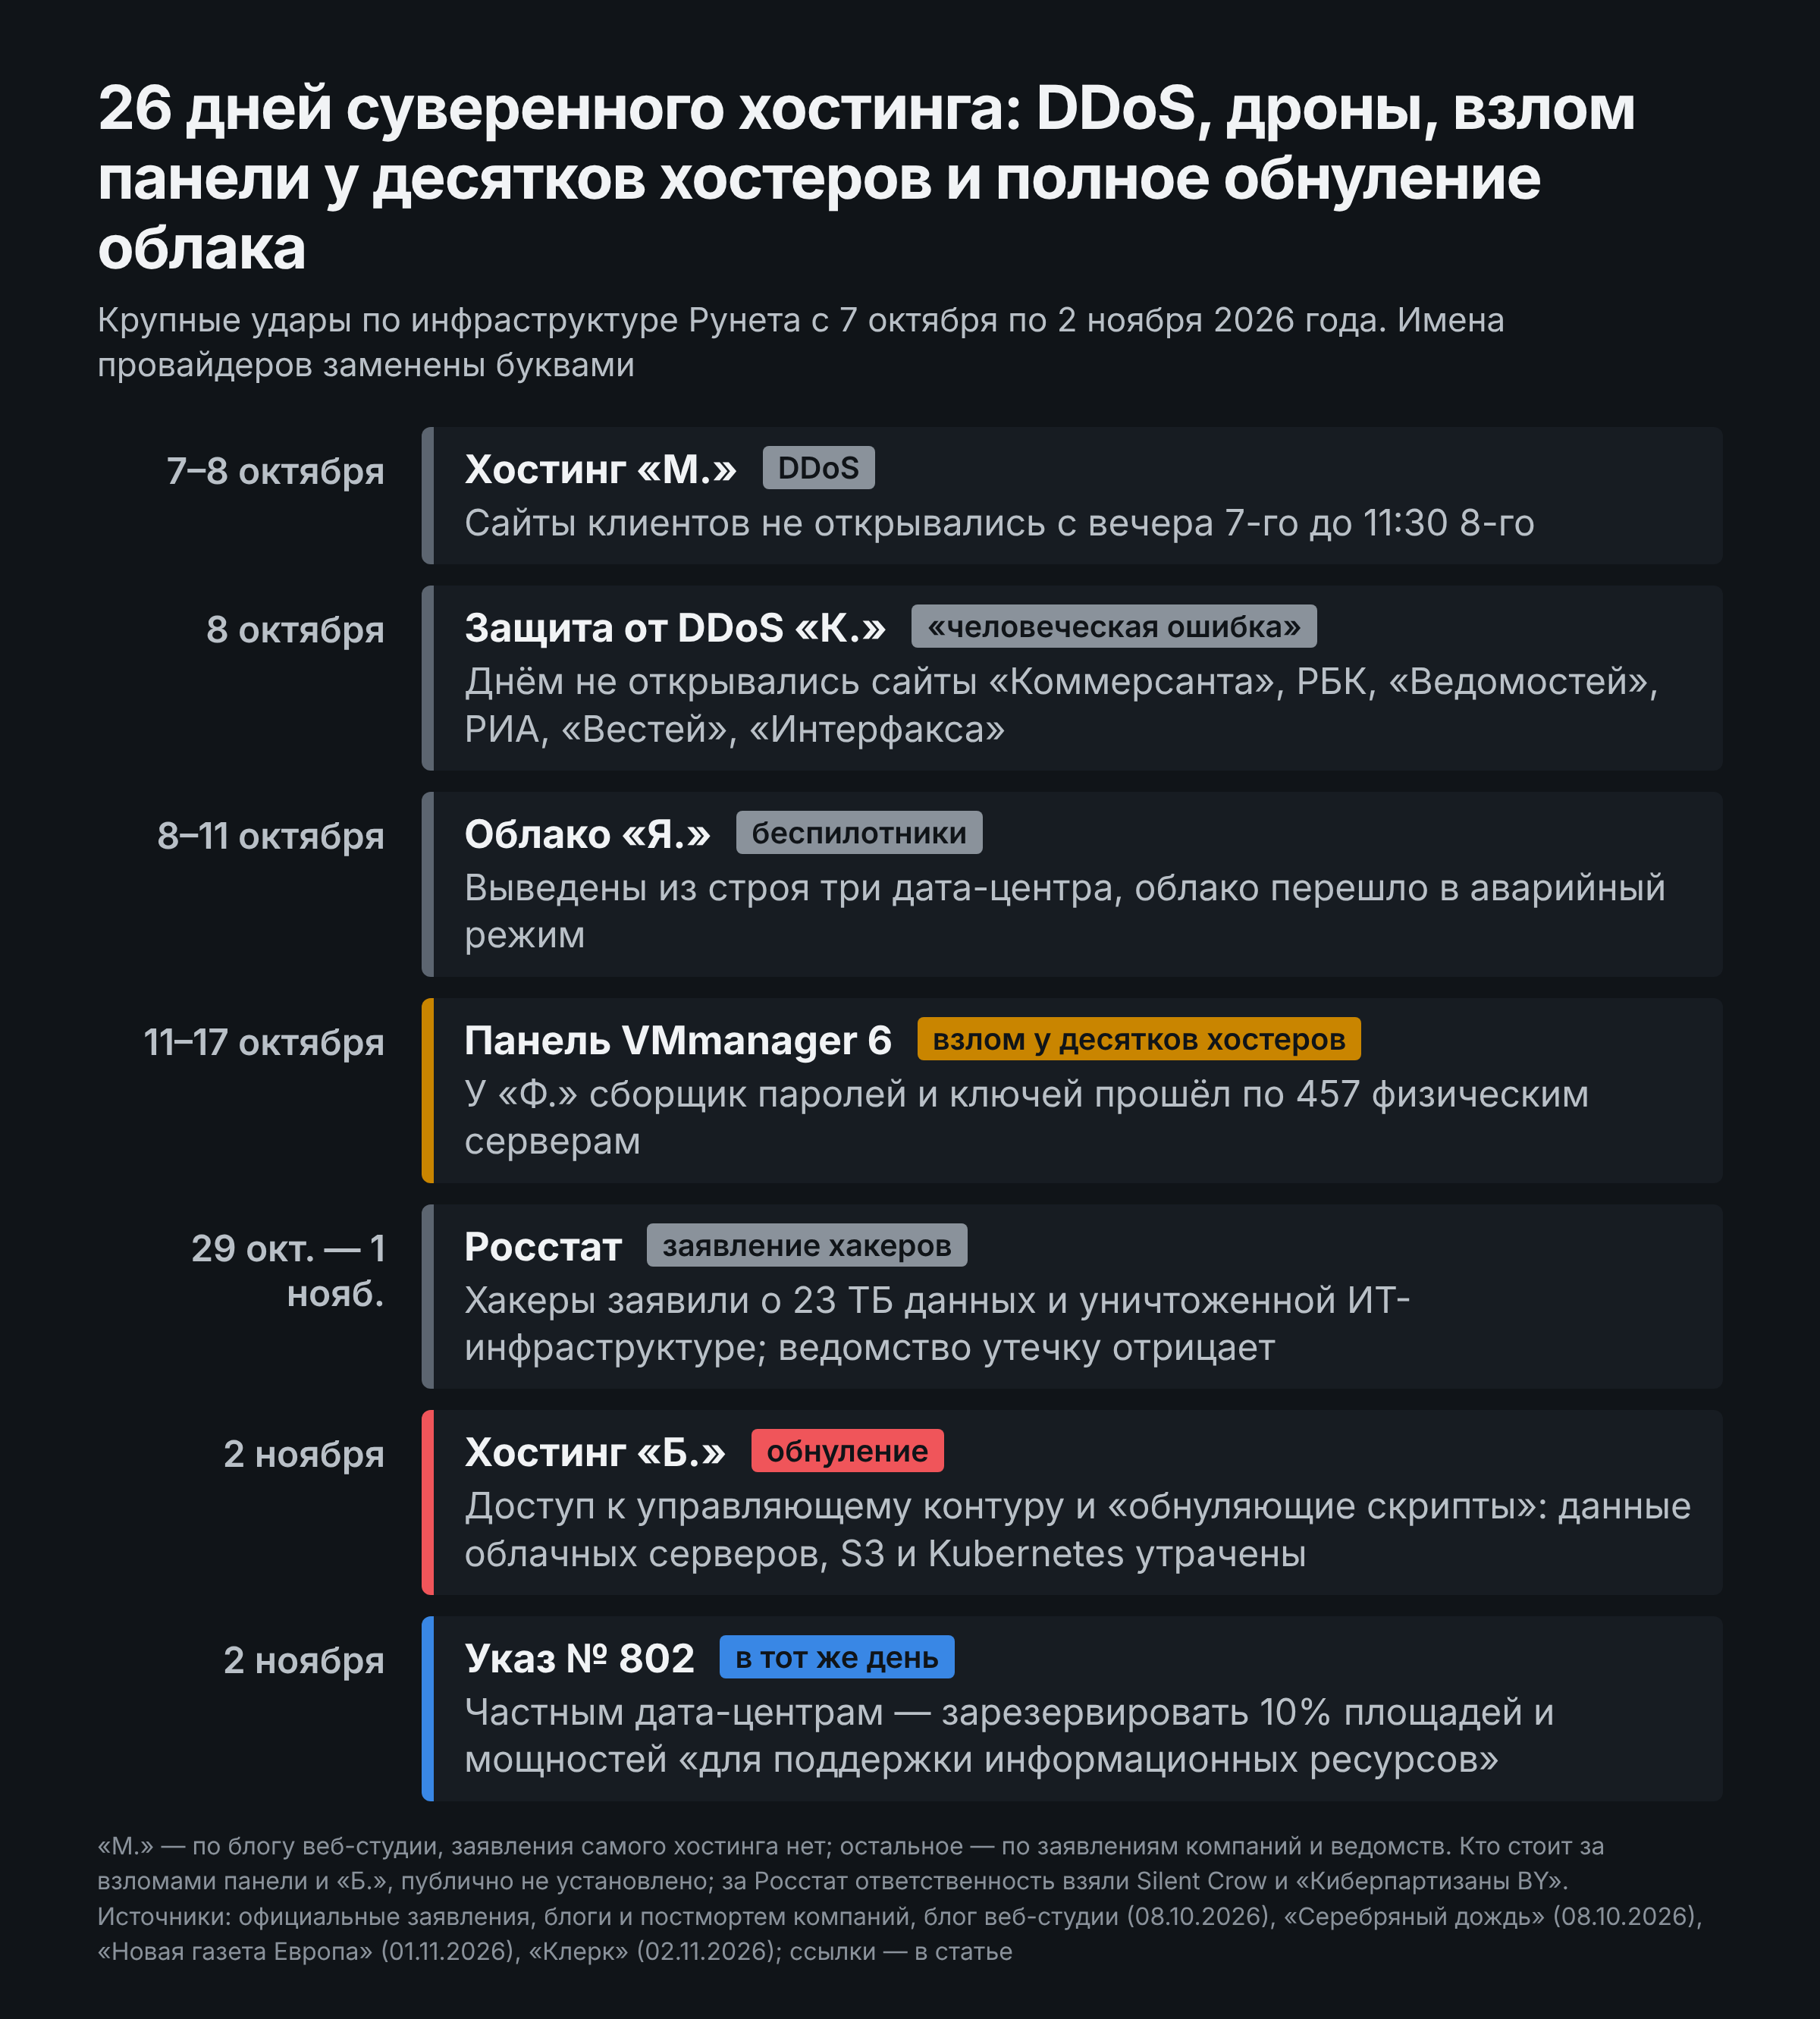
- 26 дней, десятки провайдеров. 7–8 октября DDoS-атака положила хостинг «М.», 8 октября «человеческая ошибка» у защиты от DDoS «К.» уронила сайты крупных СМИ, 8–11 октября беспилотники вывели из строя три дата-центра облака «Я.», с 11 по 17 октября взломали панель VMmanager 6 у нескольких десятков хостеров (у «Ф.» сборщик паролей и ключей прошёл по 457 физическим серверам), 2 ноября у «Б.» стёрли облако целиком.
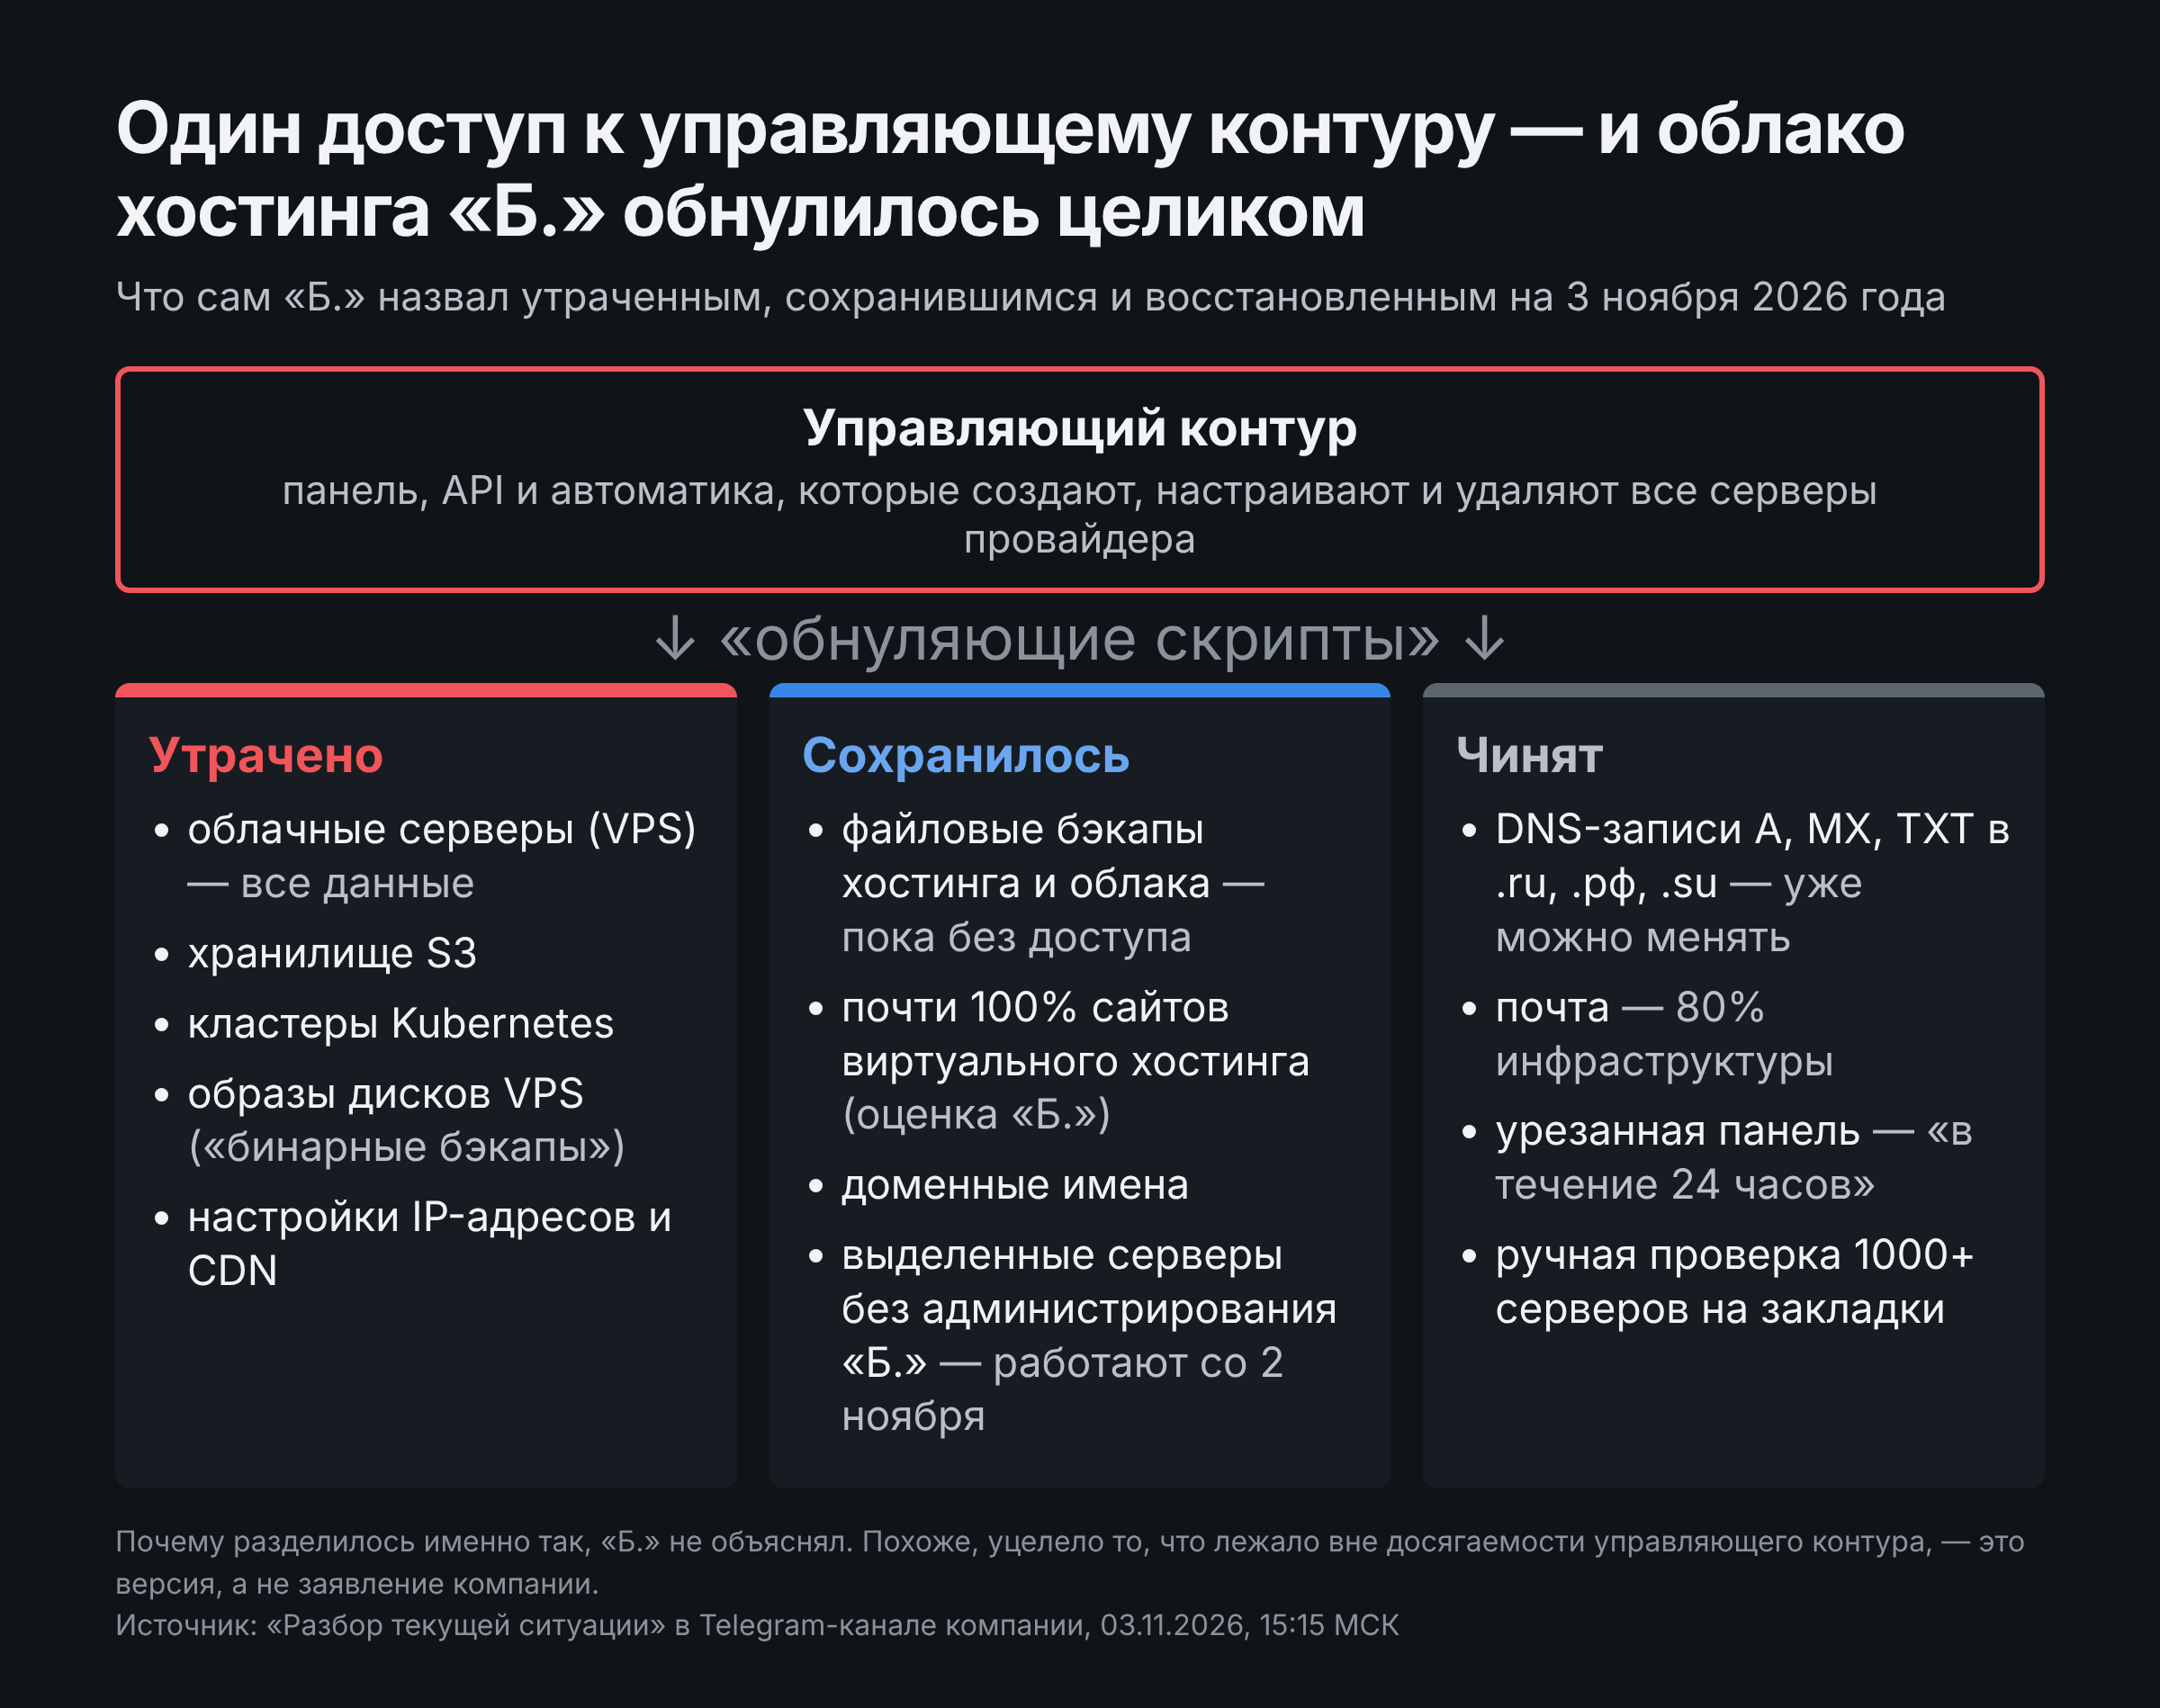
- У «Б.» утрачены все данные облачных серверов, S3 и Kubernetes, а также образы дисков VPS («бинарные бэкапы») и настройки IP и CDN. Файловые бэкапы целы, но доступа к ним пока нет: сначала вручную проверят больше 1000 серверов на закладки.
- Управляющий контур — это пульт, которым провайдер создаёт и удаляет все серверы. Кто им завладел, может стереть всё разом, а бэкапы, которые этот же пульт хранит и обслуживает, гибнут вместе с данными.
- Это не первая волна «обнулений». Провайдеры Nodex и «Орион телеком», «Аэрофлот», Росстат: хакеры каждый раз заявляют «уничтожили всё», пострадавшие — «сбой», а вайперы, стирающие данные, по данным Positive Technologies встречаются уже в 9% атак на российские компании.
- Последствия длиннее, чем «сайт полежал»: новые IP-адреса ломают белые списки, почту и ссылки на VPN, утёкшие ключи живут дольше простоя, а форс-мажор оставляет клиентов без гарантий.
- Что делать: сменить все секреты, держать копию у другого провайдера, разнести домен, DNS и хостинг, уметь поднять сервер скриптом и указывать в подписке VPN домен, а не IP.
Сводка с фронта суверенного хостинга
Отечественная хостинг-индустрия осенью 2026 года провела масштабные учения по полной импортонезависимости от собственных данных. Учения прошли в несколько этапов, без предупреждения участников и с привлечением широкого круга добровольцев.
Первым 7 октября выступил хостинг «М.»: по сообщению веб-студии, клиенты которой там размещаются, сайты не открывались с вечера 7 октября из-за DDoS-атаки, а «все работы были выполнены» к 11:30 8 октября. Заявления самого «М.» найти не удалось, так что это самый мягкий и наименее подтверждённый эпизод сводки.
8 октября днём не открывались сайты «Коммерсанта», РБК, «Ведомостей», «РИА Новостей», «Вестей» и «Интерфакса». Виноват оказался не хакер, а защитник: поставщик защиты от DDoS-атак «К.» назвал причиной «человеческую ошибку» при изменении конфигурации сети. Эпизод мелкий, но показательный: половина федеральных СМИ стоит за одним и тем же щитом, и щит падает вместе со всеми.
С 8 по 11 октября настала очередь облака «Я.»: компания сама сообщила, что беспилотники серьёзно повредили её дата-центр в Сасово, вывели из строя часть модулей в Калуге, а в ночь на 11 октября атаковали ЦОД во Владимире. Облако перешло в аварийный режим: оно рассчитано на потерю одной зоны, а потеряло две. Подробный разбор этой истории, с картой и законами о локализации, — в заметке об ударах по дата-центрам облака «Я.» и «Сбера», здесь повторять его не нужно.
Одна панель — десятки хостеров: волна взломов VMmanager 6
Самый поучительный эпизод осени прошёл почти незамеченным для обычных пользователей. Многие российские хостеры не пишут свою систему управления виртуальными серверами, а покупают готовую — панель VMmanager 6 компании ISPsystem, которая входит в «Группу Астра», разработчика отечественной ОС Astra Linux. Хостеру такую панель приходится держать открытой в интернет: через неё клиенты сами переустанавливают систему и смотрят консоль сервера. Импортозамещение удалось: уязвимость тоже оказалась одна на всех.
Одним из первых взлом заметил хостер, у которого стоит такая панель. По его постмортему, в 03:01 UTC 12 октября атакующий прошёл через цепочку уязвимостей в API панели и добрался до её внутренних контейнеров: одна из точек API позволяла через функцию монтирования ISO-образа запустить произвольную задачу без всякой учётной записи. Атакующий выпустил себе два администраторских API-токена со сроком действия до 2036 года, замаскировал их работу под обычные задачи панели и потом попытался стереть следы. 14 октября токены случайно нашли при проверке другой похожей уязвимости и отозвали; по оценке того же хостера, той же кампанией были задеты «как минимум несколько десятков провайдеров».
Активная фаза пришлась на ночь с 16 на 17 октября. По данным «Хакера» со ссылкой на РБК, панели взламывали заранее, с 11 по 16 октября, а через их базы атакующим были доступны списки серверов, IP- и email-адреса, root-пароли и пароли VNC; «Хакер» называет ещё четырёх хостеров, которые публично сообщили о проблемах. Сильнее всех досталось хостингу «Ф.»: злоумышленник получил права администратора в панели через «контрабанду HTTP-запросов» (HTTP Request Smuggling) и штатными функциями панели запустил на узлах сборщик файлов. Сборщик подключал диски клиентских виртуальных машин в режиме чтения и копировал пароли, ключи, токены и конфигурации, не заходя ни в одну машину по SSH. Архивы нашли на 457 физических серверах, суммарно 117 ГиБ.
Сам разработчик подтвердил инцидент 20 октября, но отказался называть число пострадавших операторов, а в подробном разборе на «Хабре» рассказал, что первая гипотеза (уязвимость в ISO-образе) оказалась неполной, к вечеру 17 октября в поддержку обратились около 20 провайдеров, а исправлять пришлось несколькими волнами хотфиксов. Там же вендор заявил, что атака велась «с помощью специализированных инструментов на базе ИИ», — это его собственная оценка, доказательств он не публиковал. В день признания, 20 октября, акции «Группы Астра» подешевели на 3,94%. Кто стоит за кампанией, на 3 ноября неизвестно: ни одна группировка ответственность не взяла.
Проще говоря: десятки хостеров купили один и тот же пульт управления серверами, в пульте нашлась дыра — и за неделю атакующий прошёлся по всем, у кого пульт смотрел в интернет.
Пока провайдеры чинили панели, атаковали и государство. По данным «Новой газеты Европа», в ночь на 1 ноября на сайте Росстата появились послания на белорусском языке и логотипы групп «Киберпартизаны BY» и Silent Crow. Хакеры заявили, что выгрузили около 23 ТБ, включая данные переписей, и уничтожили внутреннюю ИТ-инфраструктуру; ведомство подтвердило атаки, шедшие с 29 октября, но «не зафиксировало утечек баз данных и охраняемой законом информации».
И наконец 2 ноября главный номер программы исполнил хостинг «Б.» — о нём весь остальной текст.
Ночь на 2 ноября: «Б.» обрёл полную независимость от данных
Сначала о масштабе. По данным statonline.ru, которые приводит «Коммерсантъ», в октябре 2026 года «Б.» был вторым по числу доменов в зоне .RU: 540,7 тысячи доменов, или 14,7%. По переписи хостингов, на которую ссылается «Медуза», на его инфраструктуре работали 334 562 действующих сайта в зонах .ru, .рф и .su. Проще говоря, примерно каждый седьмой домен .ru так или иначе смотрел в сторону одного провайдера.
Хронология по московскому времени выглядит так:
| Время (МСК) | Что произошло |
|---|---|
| 2 ноября, 02:00–03:00 | Сеть «Б.» объявляет маршруты 918,7 тысячи раз за час (данные RIPEstat, см. диаграмму ниже) |
| 2 ноября, 03:50 | Первые сообщения о проблемах с маршрутизацией («Коммерсантъ») |
| 2 ноября, 04:50 | Первый пост «Б.»: «У нас произошёл крупный инцидент» |
| 2 ноября, 08:23 | «Проблема носит комплексный характер и затрагивает все уровни архитектуры», инженеры «выполняют ручную настройку инфраструктуры непосредственно в дата-центрах» |
| 2 ноября, 15:43 | Официально: «массированная кибератака» и уведомление об обстоятельствах непреодолимой силы по п. 3 ст. 401 ГК РФ |
| 3 ноября, 15:15 | «Разбор текущей ситуации»: доступ к «управляющему контуру всей архитектуры» и «запуск обнуляющих скриптов» |
Первым, ещё до постов компании, сбой заметил интернет. Каждая сеть сообщает соседям, какие адреса через неё доступны, по протоколу BGP — это общая «адресная книга» интернета, и её изменения записывают публичные коллекторы проекта RIPE. Обычно сеть «Б.» отправляет около 1,6 тысячи таких объявлений в час. В час между 02:00 и 03:00 2 ноября их было 918,7 тысячи — впятеро больше, чем в самый бурный час за предыдущие 90 дней. Цифру «почти миллион за час» первым привёл «Коммерсантъ» со ссылкой на RIPEstat; диаграмма ниже построена по выгрузке из того же RIPEstat.

Проще говоря, в тот час сеть провайдера то пропадала из интернета, то появлялась снова, сотни тысяч раз. Так может выглядеть снаружи сброс сетевых настроек, о котором «Б.» потом написал («настройки CDN, IP утрачены»), но причину всплеска компания не называла, и по одним данным BGP её не установить.
Итог на 3 ноября, по собственному разбору «Б.», такой. В облаке — облачных серверах (VPS), объектном хранилище S3 и кластерах Kubernetes — «все данные были утрачены». «Бинарные бэкапы VPS полностью утеряны». «Файловые бэкапы всего хостинга и облачной инфраструктуры сохранены», но доступа к ним нет, пока каждый сервер не проверят вручную «на наличие скрытых уязвимостей и вредоносных скриптов», а серверов больше тысячи. Восстановлению, по предварительной оценке компании, подлежат «почти 100% сайтов» виртуального хостинга. Выделенные серверы, которыми клиенты управляют сами, заработали ещё 2 ноября около 14:00.
От сбоя пострадали и клиенты клиентов. «Медуза» и «Хабр» называют информационный сайт системы маркировки «Честный знак» (оператор уверяет, что сама система работала) и каршеринг BelkaCar, у которого приложение связывалось с серверами через инфраструктуру «Б.». CNews пишет о жалобах из 33 городов. Малый бизнес разослал покупателям письма «из-за масштабного технического сбоя на стороне хостинг-провайдера сайт временно недоступен» — и сразу начал переезжать. У одного производителя вентиляционного оборудования, чьё такое письмо разошлось по соцсетям, к вечеру 3 ноября основной сайт уже обслуживали DNS-серверы хостинга «С.», а его адрес принадлежал облаку «Я.» — тому самому, что месяц назад пережило удары по дата-центрам. Второй сайт той же компании всё ещё смотрел в сеть «Б.» (проверка DNS и RIPEstat, 3 ноября 2026 года). Импортозамещение внутри импортозамещения.
Что такое управляющий контур и почему ключ от него — ключ от всего
Чтобы понять, почему одна ночь стёрла облако целиком, нужно разделить две части любого хостинга. Первая — сами серверы, на которых крутятся сайты, базы и VPN клиентов. Вторая — система, которая этими серверами командует: панель, через которую клиент нажимает «создать сервер», внутренние API, скрипты автоматизации, которые выделяют диск, назначают IP-адрес, настраивают сеть и делают снимки для бэкапа. Вторую часть и называют управляющим контуром (в англоязычной литературе — control plane, «плоскость управления»).
Управляющему контуру по определению можно всё: создавать, менять и удалять любой сервер любого клиента, иначе он не смог бы делать свою работу. Поэтому тот, кто получил в нём права администратора, не взламывает тысячу серверов по одному — он отдаёт одну команду, а контур сам разносит её по всем узлам. Ровно так и описан взлом «Ф.»: злоумышленник использовал «штатный механизм запуска задач на узлах», то есть не обходил защиту панели на каждом сервере, а попросил панель сделать всё за него. «Б.» деталей не раскрыл, но «доступ к управляющему контуру всей архитектуры» и «обнуляющие скрипты» описывают тот же класс атаки: только вместо сборщика паролей запустили удаление.
Проще говоря: если у провайдера есть пульт, которым можно стереть всё, то и злоумышленнику достаточно украсть пульт.
Отсюда понятна и странная на первый взгляд разница между бэкапами. «Бинарный бэкап» VPS — это образ диска целиком, снимок, который делает и хранит сама облачная платформа, а значит, ей же и управляемый. Когда контур получил команду «обнулить», снимки погибли вместе с дисками. Файловые бэкапы, судя по тому, что они уцелели, лежали в отдельной системе, до которой обнуляющие скрипты не дотянулись. Выделенные серверы «без администрирования» провайдера вообще не подчиняются его автоматике — и они пережили ночь первыми. Это версия, а не заявление «Б.», но она совпадает с общим правилом: бэкап, который может удалить тот же человек или та же программа, что и оригинал, — не бэкап, а копия рядом.
Почему серверы нельзя просто включить обратно? Тот, кто владел контуром, мог оставить себе запасной вход. У «Ф.» так и вышло: после закрытия уязвимости на управляющих серверах нашли «инструменты сохранения удалённого доступа», включая бэкдор, а постмортем прямо предупреждает, что «исправление уязвимости не подтверждает удаления всех ранее внедрённых инструментов злоумышленника». Включить заражённый сервер — значит вернуть атакующему доступ, поэтому «Б.» проверяет больше тысячи машин руками, и это займёт, по его словам, «существенное время».
Чем был занят суверенный хостинг (спойлер: важными делами)
Было бы несправедливо сказать, что российские хостеры ничего не делали. Они делали очень много — просто другое.
С 1 февраля 2024 года работать хостингом в России можно только из реестра Роскомнадзора, а статья 10.2-1 закона «Об информации» обязывает опознавать каждого клиента и взаимодействовать с органами, ведущими оперативно-розыскную деятельность. В декабре 2025 года Совет Федерации одобрил штрафы: до 1 млн рублей за работу вне реестра и оборотный штраф 0,01–0,03% выручки, если вычислительные мощности для оперативно-розыскных мероприятий не соответствуют требованиям. В июне 2026 года Госдума приняла второй пакет антифрод-мер, запрещающий хостерам давать мощности владельцам ресурсов, которые не выполняют требований о VPN и обходе блокировок. В июле Минцифры обсуждало оставить для опознания клиентов только «Госуслуги», биометрию и личную явку с паспортом; один хостер оценил интеграцию с «Госуслугами» минимум в 5 млн рублей, другой предупредил, что рынок может потерять 20–35% розничных клиентов. С сентября 2026 года администраторы доменов .ru, .рф и .su подтверждают личность только через «Госуслуги». В октябре появился проект годового запрета на российский хостинг для владельцев VPN из реестра нарушителей. Что ещё Минцифры обсуждало с хостерами — отдельные подсети под белые списки и «замаскированные» VPN, — разобрано в заметке о требованиях Минцифры к хостерам.
Хостинг «Б.» в этом марафоне не отставал. У его официального Telegram-канала стоит отметка «А+» — её выдаёт специальный бот каналам, зарегистрированным в перечне Роскомнадзора. Регистрация канала больше 10 тысяч подписчиков обязательна, а вот подключать бот и вешать отметку — уже добровольный жест. Патриотическая плашка на месте, бэкапы VPS — нет.
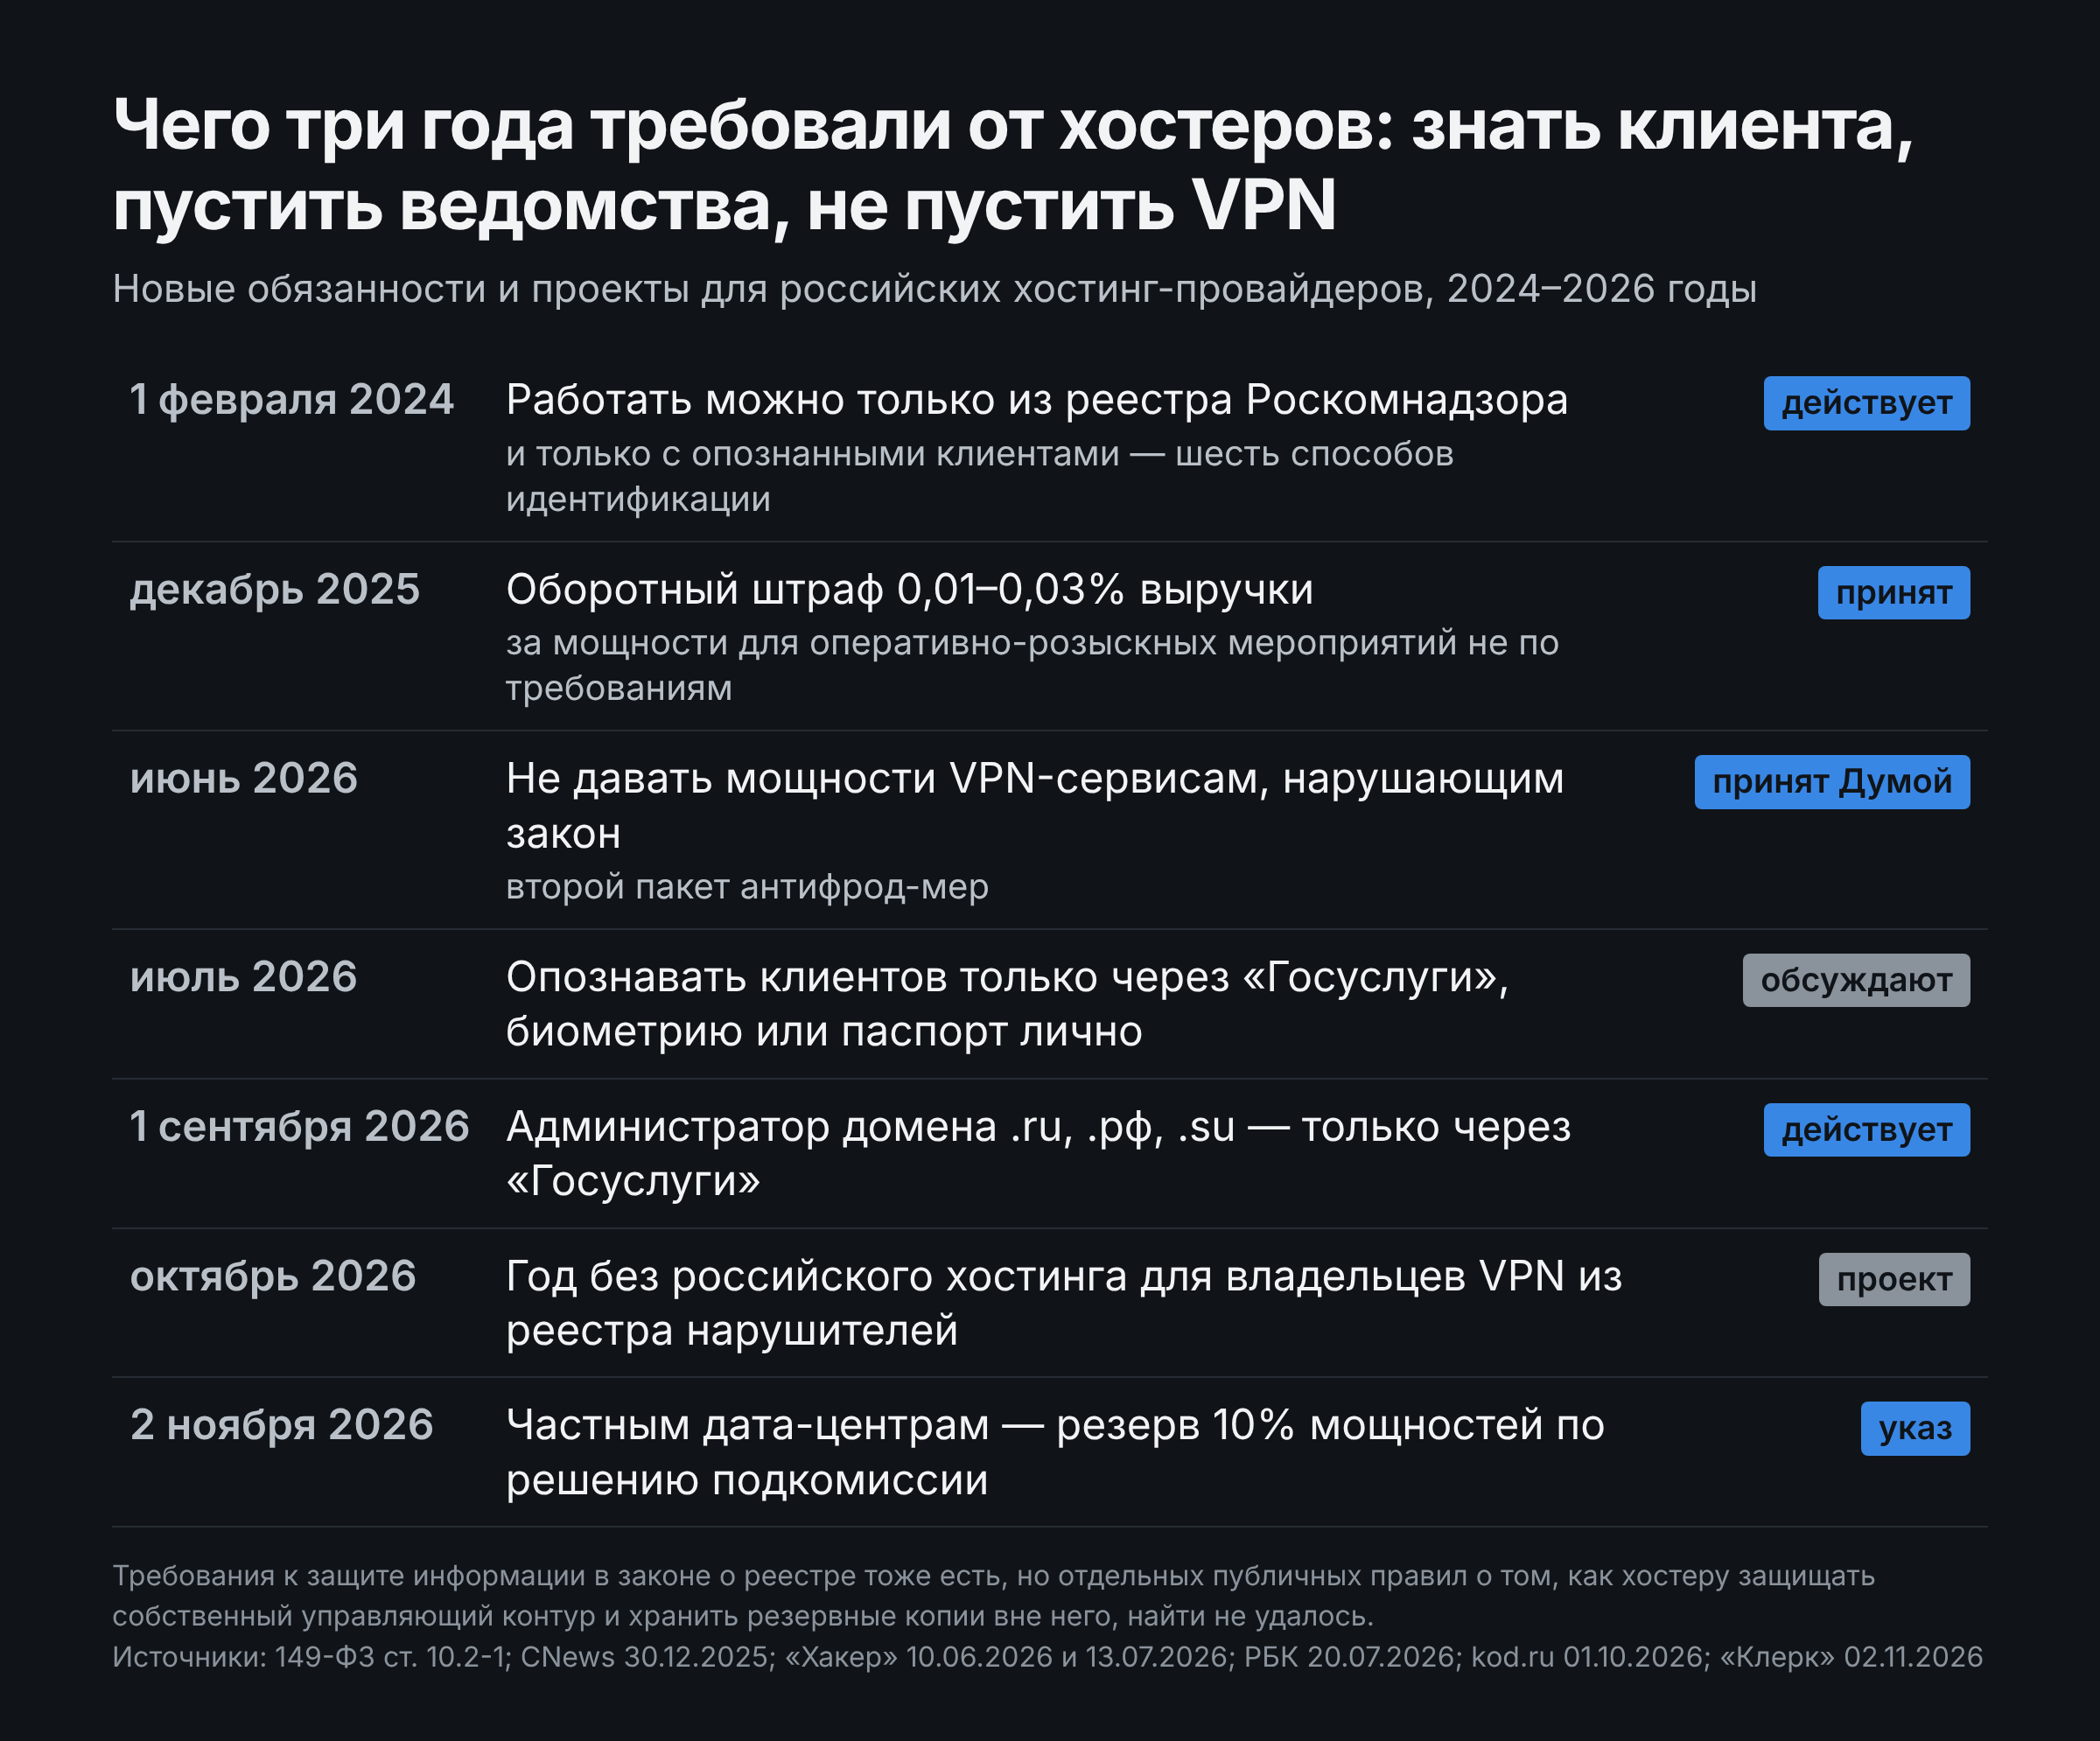
Вишенка на торте — дата. 2 ноября 2026 года, в тот самый день, когда «Б.» объявлял форс-мажор, вступил в силу указ № 802: частные дата-центры обязаны за 10 дней зарезервировать 10% площадей и мощностей, которые по решению правительственной подкомиссии нужно будет за сутки отдать «для поддержки информационных ресурсов». То есть государство заботится о запасных мощностях для своих ресурсов, а запасные копии данных клиентов остаются заботой самих клиентов.
Справедливости ради: в законе о реестре требования к защите информации тоже записаны, и из того, что хостеры выполняли регуляторные обязанности, никак не следует, что именно поэтому их взломали. Но в публичном списке того, что от них требовали в 2023–2026 годах, преобладает «знать клиента» и «пустить ведомства», а отдельных публичных правил, как защищать собственный управляющий контур и хранить бэкапы вне его досягаемости, найти не удалось. Добавьте к этому цены: по данным Yadro, которые приводят «Ведомости», типовой сервер в России за первое полугодие 2026 года подорожал примерно на 25%, до 2,5 млн рублей без НДС, а модули памяти DDR5 на 64 ГБ за год подорожали в 20 раз. Отдельная, физически изолированная инфраструктура для бэкапов — как раз та статья расходов, которую в такой год проще всего отложить. Это не доказательство, а контекст.
Это не первая волна: «обнуления» 2025–2026 годов
Взлом «Б.» выделяется масштабом, но не жанром. Атаки, цель которых не украсть и не зашифровать ради выкупа, а стереть, в Рунете идут уже второй год, и у них устойчивый сценарий: атакующие заявляют «уничтожили всё», пострадавшие говорят о «сбое» или «DDoS», а снаружи не проверить ни тех, ни других.
В январе 2025 года петербургский провайдер Nodex сам написал абонентам, что «сеть уничтожена», после того как «Украинский киберальянс» объявил её «разграбленной» и оставленной «без резервных копий»; провайдер при этом восстанавливался из бэкапов. 12 июня 2025 года красноярский «Орион телеком» назвал случившееся «масштабной DDoS-атакой», а около 0,5 млн человек на месяц остались без интернета и кабельного ТВ; ответственность взяла группировка BO Team. 28 июля 2025 года «Аэрофлот» отменил 54 пары рейсов, Генпрокуратура подтвердила хакерскую атаку, а Silent Crow и «Киберпартизаны BY» заявили об уничтожении около 7 тысяч серверов. В августе 2026 года группировка заявила, что выгрузила и удалила данные клиентов разработчика Microolap; компания ответила, что задеты лишь «малоиспользуемые девелоперские инсталляции» — и стояли они, к слову, на хостинге «Ф.».
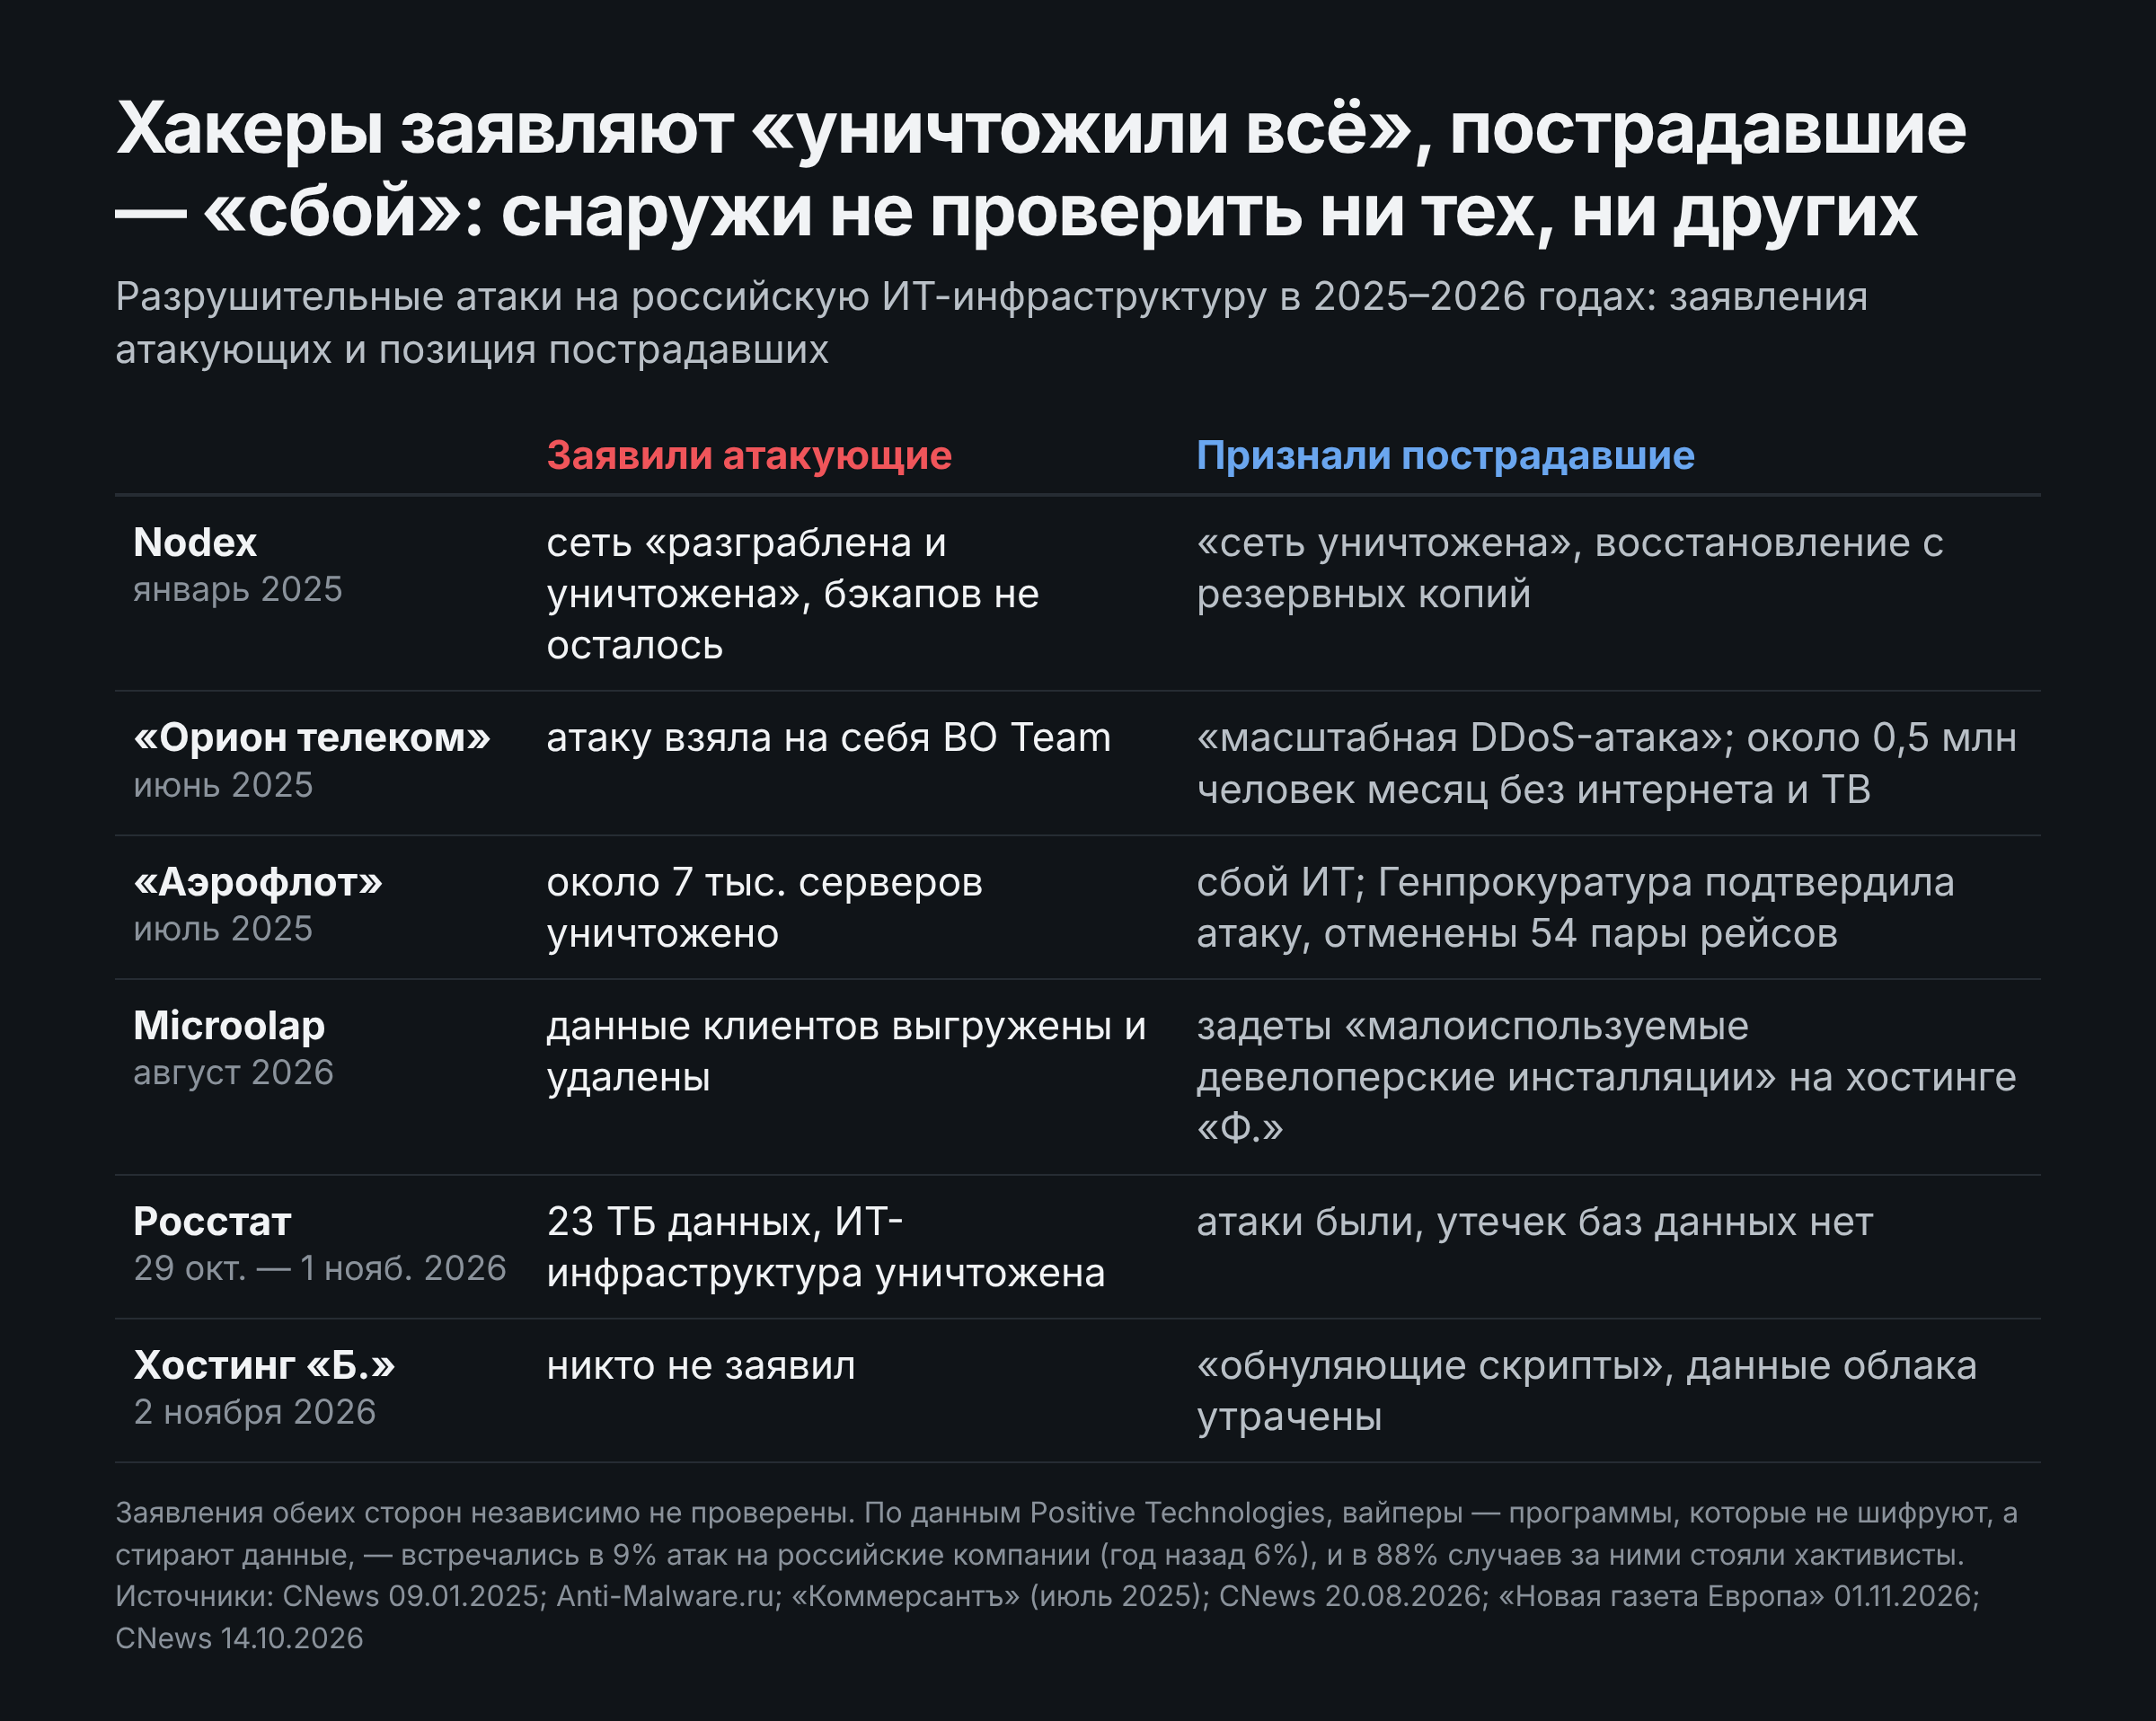
Статистика подтверждает, что стирание данных из экзотики стало заметной долей. По данным Positive Technologies, за последний год программы-вымогатели применялись в 29% атак на российские компании, а вайперы — программы, которые не шифруют данные, а уничтожают их, — в 9% (годом раньше 6%). Вымогателю нужны деньги, поэтому он оставляет шанс расшифровать; вайперу деньги не нужны, и в 88% случаев за ним стояли хактивисты. Для владельца сервера вывод простой: против вайпера переговоры не помогут, помогает только копия, до которой атакующий не дотянулся.
3 ноября: Рунет сыпется или так кажется
Вечером 3 ноября трекер жалоб Detector404 показывал всплески сразу у нескольких крупных сервисов. Картина эффектная, но к ней нужны две оговорки: трекер считает сообщения пользователей, а не подтверждённые сбои, и всплески пришлись на разные часы.
| Сервис | Жалоб за сутки | Когда был пик (МСК, примерно) |
|---|---|---|
| Т-Банк | около 1,1 тыс. | 14:00–14:30 |
| Промсвязьбанк | 429 | плато с 13:00 до 17:00 |
| Авито | 372 | около 16:45 |
| Хостинг «С.» | 159 | 14:00–17:30, жалобы «лежит сеть в ru-7» |
| «Пятёрочка» | 122 | после 17:30 |
Связи с «Б.» здесь не видно: адреса avito.ru принадлежат собственной сети Авито, а 5ka.ru стоит за сетью защиты от DDoS ServicePipe (проверка через RIPEstat, 3 ноября 2026 года). Официальных объяснений на вечер 3 ноября ни у одного из этих сервисов нет. Вывод скромнее, чем хочется: Рунет 3 ноября не «рухнул», но день, когда пять сервисов сбоят в разное время по разным причинам, после октября никого уже не удивляет.
К чему это приводит: технический разбор
Простой — самая заметная, но не самая долгая часть последствий. Ниже — что ломается дальше, когда у провайдера стёрли облако и сбросили сетевые настройки.
Данные: у кого не было своей копии, тех данных больше нет
Клиенты облака «Б.», которые полагались на встроенные снимки дисков, потеряли и сервер, и снимок одновременно. Остаётся надежда на файловые бэкапы, но они восстанавливают файлы, а не работающую систему: базу данных, собранную из файлов посреди записи, может понадобиться чинить, а настройки сервисов, пакеты и пользователей — восстанавливать руками. Восстанавливать будут, по словам «Б.», долго «из-за значительных объёмов», а доступ к копиям откроют только после проверки серверов.
IP-адреса: новый сервер получит новый адрес, и сломается всё, что знало старый
«Настройки IP утрачены» — короткая фраза с длинным хвостом. Если сервер пересоздадут на другом адресе, придётся найти все места, где был записан старый:
- DNS-записи
AиAAAAу домена — их «Б.» уже разрешил менять для .ru, .рф и .su; - белые списки у партнёров: платёжные шлюзы, банки, API маркетплейсов, 1С и CRM часто пускают только с известного адреса;
- почта: запись SPF со старым
ip4:, обратная запись PTR и репутация адреса — без них письма с нового сервера уходят в спам или не доходят вовсе; - собственный VPN: ссылки и подписки VLESS, Trojan или WireGuard, где сервер указан IP-адресом, перестанут работать у всех пользователей сразу.
Секреты: простой закончится, а утёкшие ключи останутся
«Б.» заявляет, что попыток скачать данные пользователей не видел, и при этом сам советует сменить «все пароли, ключи доступа и другие учётные данные». История «Ф.» показывает, почему это не формальность: имея права в управляющем контуре, можно читать диски виртуальных машин со стороны гипервизора, и «отсутствие посторонних входов в гостевую систему не исключает доступа к её файлам». Пароль, украденный 2 ноября, сработает и через месяц, когда сайт давно поднимут, — если его не сменить.
Закладки: старый сервер может вернуться с подарком
Если сервер вернут из проверки, а не создадут заново, проверь его сам, не полагаясь только на провайдера. Постмортем «Ф.» перечисляет, что смотреть: журналы входа, список пользователей, authorized_keys, задания cron и службы systemd. Если целостность подтвердить нельзя, надёжнее поднять чистый сервер и перенести на него данные.
Домен и почта: одна точка отказа на всё
Когда домен зарегистрирован у того же провайдера, DNS обслуживает он же, а почта лежит на его же серверах, падение одного провайдера выключает и сайт, и почту, и возможность быстро перенаправить домен в другое место. «Б.» пришлось отдельно договариваться с Координационным центром, чтобы домены .ru, .рф и .su с истекающим сроком не сняли с делегирования, пока не работает панель продления; по международным доменам на 3 ноября работа ещё шла.
Договор: форс-мажор переводит риск на клиента
Уведомление о непреодолимой силе — позиция компании, которая освобождает её от ответственности за неисполнение обязательств, пока действует форс-мажор. Признают ли атаку непреодолимой силой, в споре решит суд, но до тех пор гарантии доступности в договоре фактически не работают. Эксперты «Коммерсанта» отмечают, что сильнее всего пострадал малый и средний бизнес с интернет-магазинами: потерянные заказы, сверка платежей после восстановления. «Ф.» обещает рассмотреть вопросы компенсации после своего постмортема; «Б.» на 3 ноября о компенсациях не писал.
Рынок: бежать есть куда, но всё дороже и теснее
Клиенты «Б.» побегут к другим провайдерам — тем самым, что в октябре уже принимали беженцев из облака «Я.» и ставят новые серверы по ценам на четверть выше прошлогодних. Каждая такая волна делает рынок ещё концентрированнее, а значит, следующий взлом одного управляющего контура снова заденет огромную долю Рунета. Для владельцев VPN-серверов к этому добавляется регуляторный риск из раздела выше: российский хостинг для них постепенно закрывается законом.
Что делать, если сайт или VPN жил у «Б.»
- Смени все секреты, которые лежали на серверах: пароли root и пользователей, пароли баз данных и панелей, SSH-ключи, API-ключи, токены ботов и платёжных систем, строки подключения в
.env. Старые ключи отзови, а не просто создай новые рядом. - Если есть своя копия — подними сайт или сервер у другого провайдера и перенаправь домен: смена записей
A,MXиTXTв панели доменов «Б.» для .ru, .рф и .su уже работает. - При смене IP обнови SPF, попроси нового провайдера настроить PTR, предупреди партнёров с белыми списками адресов.
- Проверь срок регистрации домена и продли его заранее.
- Для своего VPN-сервера — перевыпусти ключи и UUID, раздай пользователям новые ссылки; если сервер стоял по IP, переходи на домен.
- Если сервер вернётся после проверки — проверь
authorized_keys, пользователей, cron и systemd, а при сомнениях переустанови систему и перенеси данные.
Чтобы следующая ночь прошла мимо
- Копия вне провайдера. Правило 3-2-1: три копии, на двух разных носителях, одна в другом месте. «Другое место» — это другой провайдер и другая учётная запись, а не соседний сервис того же облака. Ещё лучше, если копию нельзя удалить до истечения срока: многие объектные хранилища умеют блокировку от удаления (
object lock). - Домен, DNS и хостинг — у разных компаний. Тогда при падении хостинга домен можно перенаправить за минуты, а не ждать, пока заработает чужая панель. Короткий TTL у важных записей ускоряет переезд.
- Сервер должен подниматься скриптом. Если установка и настройка описаны в скрипте или конфигурации, потеря сервера — это 15 минут и восстановление данных, а не неделя воспоминаний, что и где было настроено.
- Пароль, выданный провайдером, смени в первый же день. Панель хостера помнит root-пароль, который она сгенерировала при создании сервера, и пароль VNC-консоли; в октябре 2026 года именно такие базы оказались доступны атакующим через VMmanager. Включи вход по SSH-ключу и отключи вход по паролю — то же советуют своим клиентам и сами пострадавшие хостеры.
- Секреты не храни только на сервере. Менеджер паролей или хранилище секретов вне сервера позволяет быстро всё сменить и не гадать, что именно утекло.
- Для своего VPN — запасной сервер у другого провайдера, подписка через домен, конфигурация и ключи сохранены локально. Почему это полезно и при блокировках, разобрано в заметке о том, что на самом деле ломает личные VPN-серверы; как устроен сам сервер — в обзоре Xray.
- Мониторинг снаружи. Простая проверка доступности с другого провайдера сообщит о падении раньше, чем первый пост в канале хостинга.
Вывод: суверенитет достигнут
За 26 дней осени 2026 года российские провайдеры показали весь спектр того, как ложится инфраструктура: DDoS, ошибку собственной защиты, беспилотники, одну и ту же дыру в панели у десятков хостеров и, наконец, полное обнуление облака через один захваченный пульт управления. Регуляторы за это время успели одобрить штрафы, обсудить опознание клиентов через «Госуслуги», подготовить запрет хостинга для VPN и указом зарезервировать 10% мощностей дата-центров. Отметка «А+» на канале, реестр, идентификация — всё на месте. Не хватило мелочи: копии данных, которую нельзя стереть той же командой, что и оригинал.
Пока это так, лучшая защита суверенного сайта — несуверенная привычка держать свою копию у кого-нибудь ещё. РКН-тян, по слухам, тоже уже сделала бэкап. На флешку. Флешку забрали в резерв по указу.
Источники
- Telegram-канал Beget Official, 2 ноября 2026, 04:50 — «У нас произошёл крупный инцидент»
- Telegram-канал Beget Official, 2 ноября 2026, 08:23 — апдейт: проблема затрагивает все уровни архитектуры
- Telegram-канал Beget Official, 2 ноября 2026, 15:43 — кибератака и уведомление о форс-мажоре
- Telegram-канал Beget Official, 3 ноября 2026, 15:15 — «Разбор текущей ситуации»
- «Коммерсантъ», 2 ноября 2026 — «Хостинг Beget сообщил о массовом сбое из-за кибератаки»
- «Коммерсантъ», 2 ноября 2026 — «Хостинг-провайдер Beget связал массовый сбой с кибератакой»
- «Медуза», 2 ноября 2026 — хакеры атаковали инфраструктуру Beget, не открывался «Честный знак»
- «Хабр», 2 ноября 2026 — сбой Beget, кибератака и форс-мажор, BelkaCar и «Честный знак»
- CNews, 3 ноября 2026 — «Хакеры обнулили крупного российского провайдера»
- RIPEstat — сеть AS198610, активность BGP (выгрузка 3 ноября 2026)
- Веб-студия visualweb, 8 октября 2026 — DDoS-атака на инфраструктуру хостинга Masterhost
- Яндекс, 9–11 октября 2026 — «Железное сердце» Яндекса: что происходит с дата-центрами
- «Хабр», октябрь 2026 — «Три ЦОДа Яндекса за четыре дня»
- FirstVDS, редакция 27 октября 2026 — постмортем атаки 17 октября
- «Серебряный дождь», 8 октября 2026 — сбой сайтов СМИ из-за проблем Qrator Labs
- Senko Digital — постмортем взлома VMmanager 12–14 октября 2026
- «Хакер», 21 октября 2026 — хостеры пострадали от атак на уязвимость в VMmanager
- ISPsystem, 20 октября 2026 — заявление об инциденте с уязвимостью VMmanager
- ISPsystem на «Хабре», октябрь 2026 — хронология атаки на VMmanager 6 и разбор уязвимостей
- «Новая газета Европа», 1 ноября 2026 — хакеры взломали сайт Росстата
- CNews, 9 января 2025 — хакеры уничтожили инфраструктуру провайдера Nodex
- Anti-Malware.ru — уроки киберинцидента с «Орион телеком»
- «Коммерсантъ», июль 2025 — беспрецедентная хакерская атака на «Аэрофлот»
- CNews, 20 августа 2026 — Microolap опровергает информацию о взломе
- CNews, 14 октября 2026 — Positive Technologies о вымогателях и вайперах
- РИА Новости, 1 февраля 2024 — работа хостеров вне реестра РКН запрещена
- КонсультантПлюс — статья 10.2-1 закона «Об информации»
- CNews, 30 декабря 2025 — оборотные штрафы для хостеров за требования ФСБ
- «Хакер», 10 июня 2026 — Госдума приняла второй пакет антифрод-мер
- РБК, 20 июля 2026 — хостеры попросили особый порядок идентификации иностранцев
- «Хакер», 13 июля 2026 — пользователей хостинга могут обязать идентифицироваться через «Госуслуги»
- Код Дурова, 1 октября 2026 — владельцев VPN могут на год лишить российского хостинга
- «Роскомсвобода», 9 апреля 2025 — регистрация каналов и отметка «А+»
- «Клерк», 2 ноября 2026 — указ № 802: дата-центры резервируют 10% мощностей
- «Ведомости», 19 августа 2026 — в России подорожали серверы
- CNews, 19 августа 2026 — серверы стоят дороже машины
- Detector404 — Т-Банк
- Detector404 — Промсвязьбанк
- Detector404 — Авито
- Detector404 — Selectel
- Detector404 — «Пятёрочка»
📚 См. также
- Удары по дата-центрам «Яндекса» и «Сбера» — октябрьская часть сводки целиком: почему ЦОД беззащитны и при чём тут законы о локализации
- Белые списки против облаков — ещё один риск концентрации всего в нескольких российских облаках
- Фейк «РКН подключил ИИ и банит личные VPN» — что на самом деле ломает личные серверы
- РКН-тян не такая страшная — что фильтр РКН реально умеет в 2026 году
- «Замаскированные» VPN и белый список — что ещё Минцифры требует от российских хостеров
- Реформа лицензирования провайдеров — та же логика регулирования, только для операторов связи
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование доступно в Forgejo: исходник этой заметки · скачать весь репозиторий одним zip-архивом.